Enligt en rapport använde Ryssland ett verktyg från ett israeliskt företag för att bryta sig in i en telefon bara månader efter att ha brutit banden med företaget.
**Svensk översättning:**
Ryska myndigheter använde verktyg från det israeliska företaget Cellebrite för att få tillgång till en politisk fånges telefon, trots att företaget månader tidigare hade sagt att det hade sagt upp sina kontrakt med Ryssland. Detta resultat kommer från en utredning av University of Torontos forskningsenhet Citizen Lab.
Fallet väcker frågor om hur mycket kontroll Cellebrite egentligen har över sin egen programvara, som gör det möjligt för användare att enkelt låsa upp telefoner och granska deras innehåll. Dessa verktyg säljs över hela världen och används i stor utsträckning av polisstyrkor i Storbritannien och USA.
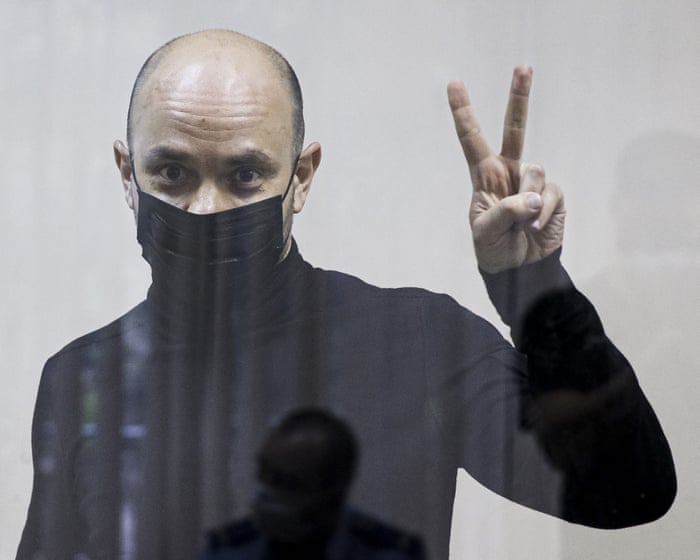
Andrei Pivovarov, direktören för organisationen Open Russia, greps i maj 2021 och släpptes mer än tre år senare som en del av ett uppmärksammat fångutbyte som även involverade den amerikanske journalisten Evan Gershkovich.
Medan han satt i fängelse använde ryska myndigheter forensiska verktyg för att bryta sig in i hans telefon. De extraherade information om hans kontakter och hans personliga och professionella liv. Pivovarov sade att detta var ett "brott mot hans integritet" som satte många av hans kollegor i riskzonen.
"De försökte hitta mina meddelanden till andra kollegor från min organisation och andra politiker, och kan använda dessa i brottmål mot dem. Efter min arrestering lämnade flera av mina kollegor Ryssland omedelbart", sade han.
Denna information användes för att bygga upp ett brottmål mot Pivovarov. Enligt dokument som gavs till honom under hans åtal samlade myndigheterna in omfattande detaljer om hans kontakter, inklusive innehållet i hans meddelanden på appar som WhatsApp och Viber. Några av hans kontakter blev senare måltavlor för Coldriver, en grupp kopplad till Ryssland. Citizen Lab säger att denna koppling behöver ytterligare utredning.
Citizen Lab sade att en forensisk undersökning fann "med hög säkerhet" att Cellebrite-verktyg användes. Detta bekräftades av ett dokument som upprättats av ryska myndigheter och gavs till Pivovarov under hans brottmål.
Cellebrite hävdar att det är "helt på den goda sidan" och har försökt särskilja sig från företag som NSO Group, vars spionprogram Pegasus påstås ha använts av utländska regeringar mot oliktänkande, journalister, diplomater och präster. NSO säger att dess kunder är skyldiga att inte missbruka dess spionprogram.
Pivovarovs telefon hackades i maj 2021, månader efter att Cellebrite sade att det skulle sluta sälja sina lösningar och tjänster till kunder i Ryssland och Vitryssland. Det tillkännagivandet kom efter medietryck i Israel, när en grupp utredare ledda av människorättsadvokaten Eitay Mack avslöjade att Cellebrites verktyg hade använts mot tiotusentals människor i Ryssland, inklusive Aleksej Navalnyj.
Mack sade att även om Cellebrite meddelade att det skulle stoppa försäljningen, inaktiverade det aldrig de verktyg som det redan hade sålt till Ryssland – trots att några av dess offentliga dokument antyder att det har förmågan att göra det. "I kontrakt med amerikanska myndigheter förbehåller Cellebrite sig rätten att demontera utrustningen. Men faktum är att deras utrustning finns överallt."
Mack sade att det fanns andra fall där Cellebrites verktyg verkade användas även efter att företaget sagt att det hade sagt upp kontrakt. Hans utredningar visade att programvaran fortfarande kunde användas med en föråldrad licens.
Pivovarov sade att användningen av Cellebrite kränkte hans integritet och tillät myndigheterna att använda hans personliga information mot honom.
I ett öppet brev till företaget skrev han: "Den mängd utredningar som har genomförts visar att Ryska federationen och andra auktoritära stater fortsätter att använda era enheter långt efter formell uppsägning av kontrakt. Jag hävdar att ert företag borde avsluta praxisen att i praktiken skydda kunder som missbrukar er teknik."
Cellebrite har sålt sin teknik till auktoritära och repressiva länder, inklusive Ryssland, Vitryssland, Kina, Jordanien, Kenya, Myanmar och Serbien. Det har avslutat kontrakt i Serbien, Ryssland, Vitryssland, Bangladesh, Hongkong och Kina. Det har dock inte avslutat kontrakt med Kenya eller Jordanien, trots att Citizen Lab har funnit bevis för att myndigheter i båda länderna har använt Cellebrite för att övervaka aktivisters telefoner.
"Om Cellebrite verkligen vill sluta möjliggöra politiskt motiverade åtal är lösningen enkel: sluta sälja till autokrater, fjärrinaktivera deras teknik efter trovärdiga rapporter om missbruk, och avsluta eran av rimligt förnekande genom att lägga till kryptografiskt signerade vattenstämplar på alla enheter de avbildar", sade John Scott-Railton, senior forskare vid Citizen Lab.
När Cellebrite tillfrågades om en kommentar skickade det ett massmejl till en lista med journalister och Citizen Lab, där det stod: "Det är omöjligt att svara på en rapport om oss när vi inte fick chansen att granska den före publicering."
Det tillade: "Cellebrite-teknik tillhandahålls endast under licens och för lagligt godkända användningsområden, utan undantag... All användning av äldre Cellebrite-hårdvara i Ryssland efter mars 2021 är helt obehörig."
Företaget sade att hårdvaran det sålde före mars 2021 skulle vara "inkompatibel med moderna enheter och skulle fungera utan vårt tekniska stöd."
**Vanliga frågor**
Här är en lista med vanliga frågor baserade på rapporten du beskrev, skrivna i en naturlig ton med tydliga och direkta svar.
**Frågor på nybörjarnivå**
F: Vad handlar den här rapporten om?
S: Den säger att Ryssland använde ett hackningsverktyg från ett israeliskt företag för att bryta sig in i någons telefon, trots att Ryssland nyligen hade sagt att det bröt banden med samma företag.
F: Vilket israeliskt företag talas det om?
S: Rapporten syftar troligen på NSO Group, som tillverkar spionprogrammet känt som Pegasus.
F: Vad innebär det att bryta sig in i en telefon?
S: Det innebär att hackaren i hemlighet kan komma åt allt på telefonen – sms, samtal, foton, e-post och till och med mikrofonen och kameran – utan att ägaren vet om det.
F: Varför är det en stor sak att Ryssland använde verktyget efter att ha brutit banden?
S: Det antyder att Ryssland offentligt avslutade sin relation med företaget för att undvika dålig publicitet, men i hemlighet fortsatte att använda verktyget via en mellanhand eller ett annat kontrakt.
F: Vem var målet för detta telefonhack?
S: Rapporten namnger ingen specifik person, men det riktar sig vanligtvis mot journalister, aktivister eller regeringstjänstemän som Ryssland kan vilja övervaka.
**Frågor på avancerad nivå**
F: Hur är det möjligt för Ryssland att använda ett verktyg från ett företag som det påstås ha brutit banden med?
S: Troligen via en återförsäljare eller en tredjepartsentreprenör. Företaget säljer licensen till en partner som sedan överför programvaran till Ryssland, vilket gör det svårare att spåra det ursprungliga företagets roll.
F: Vilket specifikt verktyg eller spionprogram användes?
S: Även om rapporten inte alltid namnger det exakta verktyget är det nästan säkert Pegasus, som är känt för sin förmåga att infektera telefoner via en nollklicks-exploit.
F: Vilka är de tekniska tecknen på att detta specifika spionprogram användes på en telefon?
S: Ovanlig dataanvändning, att telefonen plötsligt blir varm, konstiga textmeddelanden eller appar som kraschar utan anledning. Dock är avancerade spionprogram som Pegasus utformade för att dölja dessa tecken.
F: Betyder detta att det israeliska företaget medvetet hjälpte Ryssland?
S: Företaget hävdar vanligtvis att det bara säljer till granskade regeringar och bryter banden om det finns missbruk. Rapporten antyder att företaget kan ha förlorat kontrollen över var dess verktyg hamnade, eller att det blundade för problemet.