रिपोर्ट के अनुसार, रूस ने एक इज़राइली कंपनी के साथ संबंध तोड़ने के कुछ महीनों बाद ही उसी कंपनी के एक उपकरण का उपयोग करके एक फोन में सेंध लगाई।
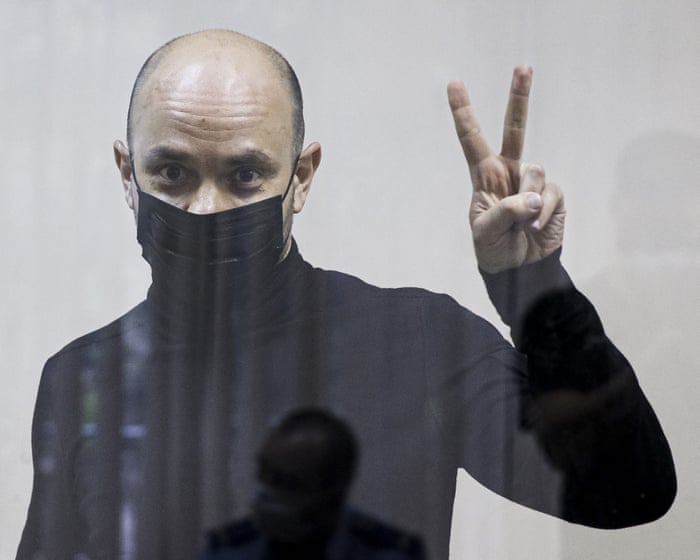
रूसी अधिकारियों ने इज़राइली कंपनी सेलेब्राइट के उपकरणों का उपयोग एक राजनीतिक कैदी के फोन तक पहुंचने के लिए किया, भले ही कंपनी ने महीनों पहले कहा था कि उसने रूस के साथ अपने अनुबंध रद्द कर दिए हैं। यह निष्कर्ष टोरंटो विश्वविद्यालय की सिटिज़न लैब अनुसंधान इकाई की जांच से आया है।
यह मामला इस बारे में सवाल उठाता है कि सेलेब्राइट का अपने सॉफ्टवेयर पर वास्तव में कितना नियंत्रण है, जो उपयोगकर्ताओं को आसानी से फोन अनलॉक करने और उनकी सामग्री की जांच करने की अनुमति देता है। ये उपकरण दुनिया भर में बेचे जाते हैं और यूके और यूएस में पुलिस बलों द्वारा व्यापक रूप से उपयोग किए जाते हैं।
एंड्री पिवोवारोव, संगठन ओपन रशिया के निदेशक, को मई 2021 में गिरफ्तार किया गया था और तीन साल से अधिक समय बाद एक हाई-प्रोफाइल कैदी आदान-प्रदान के हिस्से के रूप में रिहा कर दिया गया, जिसमें अमेरिकी पत्रकार इवान गेर्शकोविच भी शामिल थे।
जब वह जेल में था, रूसी अधिकारियों ने उसके फोन में सेंध लगाने के लिए फोरेंसिक उपकरणों का उपयोग किया। उन्होंने उसके संपर्कों और उसके व्यक्तिगत तथा व्यावसायिक जीवन के बारे में जानकारी निकाली। पिवोवारोव ने कहा कि यह उनकी "गोपनीयता का उल्लंघन" था जिसने उनके कई सहयोगियों को जोखिम में डाल दिया।
"उन्होंने मेरे संगठन और अन्य राजनेताओं के मेरे सहयोगियों को मेरे संदेश खोजने की कोशिश की, और उनके खिलाफ आपराधिक मामलों में इनका उपयोग कर सकते हैं। मेरी गिरफ्तारी के बाद, मेरे कई सहयोगियों ने तुरंत रूस छोड़ दिया," उन्होंने कहा।
इस जानकारी का उपयोग पिवोवारोव के खिलाफ एक आपराधिक मामला बनाने के लिए किया गया था। उनके अभियोजन के दौरान उन्हें दिए गए दस्तावेजों के अनुसार, अधिकारियों ने उनके संपर्कों के बारे में विस्तृत जानकारी एकत्र की, जिसमें व्हाट्सएप और वाइबर जैसे ऐप्स पर उनके संदेशों की सामग्री भी शामिल थी। बाद में उनके कुछ संपर्कों को कोल्ड्रिवर, रूस से जुड़े एक समूह, द्वारा निशाना बनाया गया। सिटिज़न लैब का कहना है कि इस संबंध की और जांच की आवश्यकता है।
सिटिज़न लैब ने कहा कि एक फोरेंसिक जांच में "उच्च विश्वास" के साथ पाया गया कि सेलेब्राइट उपकरणों का उपयोग किया गया था। इसकी पुष्टि रूसी अधिकारियों द्वारा तैयार किए गए एक दस्तावेज से हुई, जो पिवोवारोव को उसके आपराधिक मामले के दौरान दिया गया था।
सेलेब्राइट का दावा है कि वह "पूरी तरह से अच्छे पक्ष में है" और उसने एनएसओ ग्रुप जैसी कंपनियों से खुद को अलग करने की कोशिश की है, जिसके स्पाइवेयर पेगासस का कथित तौर पर विदेशी सरकारों द्वारा असंतुष्टों, पत्रकारों, राजनयिकों और पादरियों के खिलाफ उपयोग किया गया है। एनएसओ का कहना है कि उसके ग्राहकों को अपने स्पाइवेयर का दुरुपयोग न करने की आवश्यकता है।
पिवोवारोव का फोन मई 2021 में हैक किया गया था, महीनों बाद जब सेलेब्राइट ने कहा था कि वह रूस और बेलारूस में ग्राहकों को अपने समाधान और सेवाएं बेचना बंद कर देगा। यह घोषणा इज़राइल में मीडिया के दबाव के बाद आई, जब मानवाधिकार वकील ईताय मैक के नेतृत्व में जांचकर्ताओं के एक समूह ने खुलासा किया कि सेलेब्राइट के उपकरणों का उपयोग रूस में हजारों लोगों के खिलाफ किया गया था, जिनमें एलेक्सी नवलनी भी शामिल थे।
मैक ने कहा कि जबकि सेलेब्राइट ने बिक्री बंद करने की घोषणा की, उसने रूस को पहले से बेचे गए उपकरणों को कभी निष्क्रिय नहीं किया - भले ही इसके कुछ सार्वजनिक दस्तावेज बताते हैं कि उसके पास ऐसा करने की क्षमता है। "अमेरिकी अधिकारियों के साथ अनुबंधों में, सेलेब्राइट उपकरण को नष्ट करने का अधिकार रखता है। लेकिन सच्चाई यह है कि उनके उपकरण हर जगह हैं।"
मैक ने कहा कि ऐसे अन्य मामले भी थे जहां सेलेब्राइट के उपकरण कंपनी द्वारा अनुबंध रद्द करने की घोषणा के बाद भी उपयोग किए जाते दिखे। उनकी जांच से पता चला कि सॉफ्टवेयर अभी भी पुराने लाइसेंस के साथ उपयोग किया जा सकता है।
पिवोवारोव ने कहा कि सेलेब्राइट के उपयोग ने उनकी गोपनीयता का उल्लंघन किया और अधिकारियों को उनकी व्यक्तिगत जानकारी का उनके खिलाफ उपयोग करने की अनुमति दी।
कंपनी को एक खुले पत्र में, उन्होंने लिखा: "की गई जांचों का समूह दर्शाता है कि रूसी संघ और अन्य सत्तावादी राज्य अनुबंधों की औपचारिक समाप्ति के बाद लंबे समय तक आपके उपकरणों का संचालन जारी रखते हैं। मेरा मानना है कि आपकी कंपनी को उन ग्राहकों को प्रभावी ढंग से संरक्षित करने की प्रथा को समाप्त कर देना चाहिए जो आपकी तकनीक का दुरुपयोग करते हैं।" सेलेब्राइट ने अपनी तकनीक सत्तावादी और दमनकारी देशों को बेची है, जिनमें रूस, बेलारूस, चीन, जॉर्डन, केन्या, म्यांमार और सर्बिया शामिल हैं। इसने सर्बिया, रूस, बेलारूस, बांग्लादेश, हांगकांग और चीन में अनुबंध समाप्त कर दिए हैं। हालांकि, इसने केन्या या जॉर्डन के साथ अनुबंध समाप्त नहीं किया है, भले ही सिटिज़न लैब को सबूत मिले हैं कि दोनों देशों के अधिकारियों ने कार्यकर्ताओं के फोन की निगरानी के लिए सेलेब्राइट का उपयोग किया है।
"अगर सेलेब्राइट वास्तव में राजनीतिक रूप से प्रेरित अभियोजन को सक्षम करना बंद करना चाहता है, तो समाधान सरल है: निरंकुशों को बेचना बंद करें, दुरुपयोग की विश्वसनीय रिपोर्टों के बाद दूरस्थ रूप से उनकी तकनीक को निष्क्रिय करें, और सभी उपकरणों में क्रिप्टोग्राफिक रूप से हस्ताक्षरित वॉटरमार्क जोड़कर प्रशंसनीय इनकार के युग को समाप्त करें, जिनकी वे इमेजिंग करते हैं," सिटिज़न लैब के एक वरिष्ठ शोधकर्ता जॉन स्कॉट-रेल्टन ने कहा।
टिप्पणी मांगे जाने पर, सेलेब्राइट ने पत्रकारों और सिटिज़न लैब की एक सूची को एक सामूहिक ईमेल भेजा, जिसमें कहा गया: "हमारे बारे में एक रिपोर्ट का जवाब देना असंभव है जब हमें प्रकाशन से पहले इसकी समीक्षा करने का मौका नहीं दिया गया।"
इसमें आगे कहा गया: "सेलेब्राइट तकनीक केवल लाइसेंस के तहत और कानूनी रूप से अधिकृत उपयोगों के लिए प्रदान की जाती है, बिना किसी अपवाद के... मार्च 2021 के बाद रूस में पुराने सेलेब्राइट हार्डवेयर का कोई भी उपयोग पूरी तरह से अनधिकृत है।"
कंपनी ने कहा कि मार्च 2021 से पहले बेचा गया हार्डवेयर "आधुनिक उपकरणों के साथ असंगत होगा और हमारे तकनीकी समर्थन के बिना काम करेगा।"
**अक्सर पूछे जाने वाले प्रश्न**
यहां आपके द्वारा वर्णित रिपोर्ट पर आधारित अक्सर पूछे जाने वाले प्रश्नों की एक सूची है, जो एक स्वाभाविक लहजे में स्पष्ट और सीधे उत्तरों के साथ लिखी गई है।
**शुरुआती स्तर के प्रश्न**
**प्रश्न: यह रिपोर्ट किस बारे में है?**
उत्तर: यह कहती है कि रूस ने एक इज़राइली कंपनी के हैकिंग टूल का इस्तेमाल किसी के फोन में सेंध लगाने के लिए किया, भले ही रूस ने हाल ही में कहा था कि वह उसी कंपनी से संबंध तोड़ रहा है।
**प्रश्न: किस इज़राइली कंपनी की बात हो रही है?**
उत्तर: रिपोर्ट संभवतः एनएसओ ग्रुप का उल्लेख करती है, जो पेगासस नामक स्पाइवेयर बनाती है।
**प्रश्न: फोन में सेंध लगाने का वास्तव में क्या मतलब है?**
उत्तर: इसका मतलब है कि हैकर मालिक की जानकारी के बिना गुप्त रूप से फोन पर सब कुछ (टेक्स्ट, कॉल, फोटो, ईमेल और यहां तक कि माइक्रोफोन और कैमरा) तक पहुंच सकता है।
**प्रश्न: संबंध तोड़ने के बाद रूस द्वारा टूल का उपयोग करना एक बड़ी बात क्यों है?**
उत्तर: यह सुझाव देता है कि रूस ने बुरी प्रेस से बचने के लिए सार्वजनिक रूप से कंपनी के साथ अपना संबंध समाप्त कर दिया, लेकिन गुप्त रूप से एक बिचौलिए या अलग अनुबंध के माध्यम से टूल का उपयोग करता रहा।
**प्रश्न: इस फोन हैक का निशाना कौन था?**
उत्तर: रिपोर्ट में किसी विशिष्ट व्यक्ति का नाम नहीं लिया गया है, लेकिन यह आमतौर पर पत्रकारों, कार्यकर्ताओं या सरकारी अधिकारियों को निशाना बनाता है जिनकी रूस निगरानी करना चाहता है।
**उन्नत स्तर के प्रश्न**
**प्रश्न: रूस के लिए एक ऐसी कंपनी से टूल का उपयोग करना कैसे संभव है जिससे उसने कथित तौर पर संबंध तोड़ लिए थे?**
उत्तर: सबसे अधिक संभावना एक पुनर्विक्रेता या तीसरे पक्ष के ठेकेदार के माध्यम से है। कंपनी एक भागीदार को लाइसेंस बेचती है जो फिर सॉफ्टवेयर को रूस को स्थानांतरित कर देता है, जिससे मूल कंपनी की भूमिका का पता लगाना कठिन हो जाता है।
**प्रश्न: किस विशिष्ट टूल या स्पाइवेयर का उपयोग किया गया था?**
उत्तर: जबकि रिपोर्ट हमेशा सटीक टूल का नाम नहीं बताती, यह लगभग निश्चित रूप से पेगासस है, जो जीरो-क्लिक एक्सप्लॉइट के माध्यम से फोन को संक्रमित करने की अपनी क्षमता के लिए जाना जाता है।
**प्रश्न: वे तकनीकी संकेत क्या हैं कि किसी फोन पर इस विशिष्ट स्पाइवेयर का उपयोग किया गया था?**
उत्तर: असामान्य डेटा उपयोग, फोन का अचानक गर्म होना, अजीब टेक्स्ट संदेश या बिना किसी कारण के ऐप्स का क्रैश होना। हालांकि, पेगासस जैसे उन्नत स्पाइवेयर को इन संकेतों को छिपाने के लिए डिज़ाइन किया गया है।
**प्रश्न: क्या इसका मतलब है कि इज़राइली कंपनी ने जानबूझकर रूस की मदद की?**
उत्तर: कंपनी आमतौर पर दावा करती है कि वह केवल जांची-परखी सरकारों को बेचती है और दुरुपयोग होने पर संबंध तोड़ देती है। रिपोर्ट बताती है कि कंपनी ने अपने टूल के गंतव्य पर नियंत्रण खो दिया होगा या उसने आंखें मूंद ली होंगी।