以下は、提供された英文を日本語に翻訳したものです。なお、原文の内容や構造を変更せず、追加や代替案の提案も行っていません。
---
ロシア当局は、イスラエルの企業Cellebriteのツールを使用して政治犯の電話にアクセスした。同社は数カ月前にロシアとの契約を解除したと発表していたにもかかわらずである。この事実は、トロント大学の研究ユニット「Citizen Lab」の調査によって明らかになった。
この事例は、Cellebriteが自社のソフトウェアを実際にどの程度管理できているのかという疑問を提起する。このソフトウェアは、ユーザーが簡単に電話のロックを解除し、その内容を調べることを可能にする。これらのツールは世界中で販売されており、英国や米国の警察機関で広く使用されている。
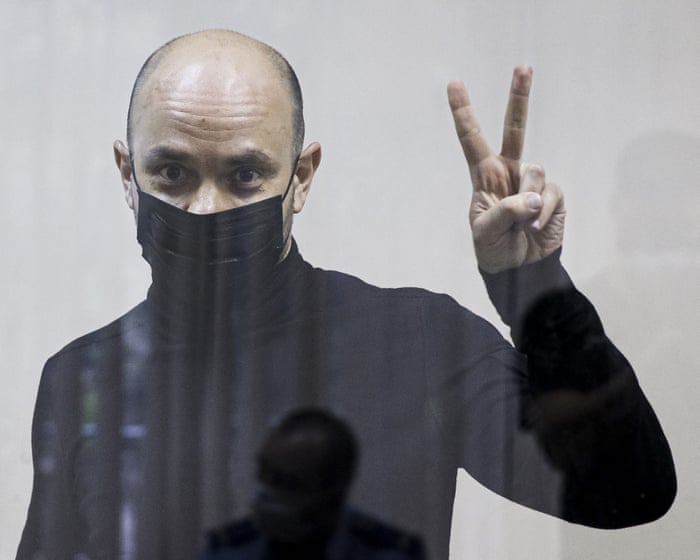
組織「Open Russia」のディレクターであるアンドレイ・ピボバロフは、2021年5月に逮捕され、3年以上後に、米国人ジャーナリストのエヴァン・ガーシュコビッチも関与した注目度の高い囚人交換の一環として解放された。
彼が収監されている間、ロシア当局はフォレンジックツールを使用して彼の電話に侵入した。当局は、彼の連絡先や個人・職業生活に関する情報を抽出した。ピボバロフは、これは「彼のプライバシーの侵害」であり、多くの同僚を危険にさらすものだと述べた。
「彼らは、私の組織の他の同僚や他の政治家へのメッセージを見つけようとし、それらを彼らに対する刑事事件で使用する可能性がある。私の逮捕後、数人の同僚はすぐにロシアを離れた」と彼は語った。
この情報は、ピボバロフに対する刑事事件を構築するために使用された。起訴中に彼に渡された文書によると、当局は彼の連絡先に関する詳細な情報を収集しており、WhatsAppやViberなどのアプリ上のメッセージの内容も含まれていた。彼の連絡先の一部は、後にロシアに関連するグループ「Coldriver」の標的となった。Citizen Labは、この関連性についてさらなる調査が必要だと述べている。
Citizen Labは、フォレンジック調査により「高い確信度」でCellebriteのツールが使用されたことが判明したと述べた。これは、ロシア当局が作成し、ピボバロフの刑事事件中に彼に渡された文書によって確認された。
Cellebriteは、自社は「完全に善の側にいる」と主張し、NSOグループのような企業とは一線を画そうとしている。NSOグループのスパイウェア「Pegasus」は、外国政府が反体制派、ジャーナリスト、外交官、聖職者に対して使用したとされている。NSOは、顧客がスパイウェアを悪用しないことを要求していると述べている。
ピボバロフの電話がハッキングされたのは2021年5月で、Cellebriteがロシアとベラルーシの顧客へのソリューションとサービスの販売を停止すると発表した数カ月後だった。この発表は、イスラエルでのメディアの圧力を受けて行われた。人権弁護士エイタク・マックが率いる調査チームが、Cellebriteのツールがアレクセイ・ナワリヌイを含むロシア国内の数万人に対して使用されたことを明らかにしたのだ。
マック氏は、Cellebriteが販売停止を発表した一方で、既にロシアに販売したツールを無効にすることは決してなかったと述べた。同社の公開文書の一部は、その能力があることを示唆しているにもかかわらずである。「米国当局との契約では、Cellebriteは機器を解体する権利を保持している。しかし、実際には彼らの機器は至る所にある。」
マック氏は、Cellebriteが契約を解除したと発表した後も、同社のツールが使用されたと思われる他の事例があると述べた。彼の調査によると、ソフトウェアは期限切れのライセンスでも依然として使用可能であることが示された。
ピボバロフは、Cellebriteの使用が彼のプライバシーを侵害し、当局が彼の個人情報を彼に対して使用することを可能にしたと述べた。
同社への公開書簡で、彼は次のように書いている。「実施された一連の調査は、ロシア連邦および他の権威主義国家が、契約の正式な終了後も長期間にわたって貴社のデバイスを運用し続けていることを示している。私は、貴社が貴社の技術を悪用する顧客を事実上保護する慣行を終わらせるべきであると提言する。」
Cellebriteは、ロシア、ベラルーシ、中国、ヨルダン、ケニア、ミャンマー、セルビアを含む権威主義的で抑圧的な国々に技術を販売してきた。同社はセルビア、ロシア、ベラルーシ、バングラデシュ、香港、中国との契約を終了した。しかし、ケニアやヨルダンとの契約は終了しておらず、Citizen Labは両国の当局がCellebriteを使用して活動家の電話を監視している証拠を発見している。
「Cellebriteが本当に政治的な動機による訴追を助長するのをやめたいのであれば、解決策は簡単だ。独裁者への販売をやめ、悪用の信頼できる報告があった後は遠隔で技術を無効にし、画像化したすべてのデバイスに暗号署名された透かしを追加することで、もっともらしい否認の時代を終わらせることだ」と、Citizen Labの上級研究員ジョン・スコット=レイルトン氏は述べた。
コメントを求められたCellebriteは、ジャーナリストとCitizen Labのリストに一斉メールを送り、次のように述べた。「公表前に内容を確認する機会を与えられなかった場合、私たちに関する報告書に応答することは不可能です。」
さらに、次のように付け加えた。「Cellebriteの技術は、ライセンスに基づき、法的に認められた使用のためにのみ提供され、例外はありません...2021年3月以降のロシアにおける旧型Cellebriteハードウェアの使用は、完全に無許可です。」
同社は、2021年3月以前に販売したハードウェアは「現代のデバイスと互換性がなく、当社の技術サポートなしで動作する」と述べた。
---
**よくある質問**
以下は、あなたが説明した報告書に基づくFAQのリストで、自然な口調で明確かつ直接的な回答を記載しています。
**初級レベルの質問**
**Q: この報告書は何についてですか?**
A: ロシアが、イスラエルの企業のハッキングツールを使用して誰かの電話に侵入したと述べています。ロシアが最近その同じ企業との関係を断つと発表したにもかかわらずです。
**Q: 話題になっているイスラエルの企業はどれですか?**
A: この報告書はおそらく、Pegasusとして知られるスパイウェアを製造するNSOグループを指しています。
**Q: 電話に侵入するとは、実際にはどういう意味ですか?**
A: ハッカーが、所有者に知られることなく、電話内のすべて(テキスト、通話、写真、メール、さらにはマイクやカメラ)に秘密裏にアクセスできることを意味します。
**Q: ロシアが関係を断った後にツールを使用したことが、なぜ重大な問題なのですか?**
A: ロシアが悪い評判を避けるために同社との関係を公に終了したものの、仲介業者や別の契約を通じて密かにツールを使い続けた可能性を示唆しています。
**Q: この電話ハッキングの標的は誰ですか?**
A: 報告書は特定の人物を挙げていませんが、通常はロシアが監視したいと考えるジャーナリスト、活動家、政府関係者が標的になります。
**上級レベルの質問**
**Q: ロシアが関係を断ったとされる企業のツールをどのようにして使用できるのですか?**
A: ほとんどの場合、再販業者や第三者請負業者を通じてです。企業がパートナーにライセンスを販売し、そのパートナーがソフトウェアをロシアに転送することで、元の企業の役割を追跡しにくくします。
**Q: どの特定のツールまたはスパイウェアが使用されましたか?**
A: 報告書は常に正確なツールを挙げているわけではありませんが、ほぼ間違いなく、ゼロクリックエクスプロイトを介して電話に感染する能力で知られるPegasusです。
**Q: この特定のスパイウェアが電話に使用されたことを示す技術的な兆候は何ですか?**
A: 異常なデータ使用量、電話が突然熱くなる、奇妙なテキストメッセージ、理由もなくアプリがクラッシュするなどです。ただし、高度なスパイウェアであるPegasusは、これらの兆候を隠すように設計されています。
**Q: これは、イスラエルの企業がロシアを意図的に支援したことを意味しますか?**
A: 企業は通常、審査済みの政府にのみ販売し、悪用があれば関係を断つと主張しています。この報告書は、企業が自社のツールの行き先を管理できなくなったか、見て見ぬふりをした可能性を示唆しています。